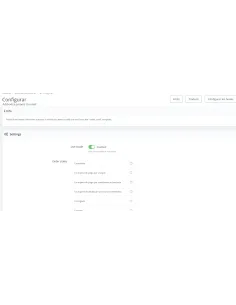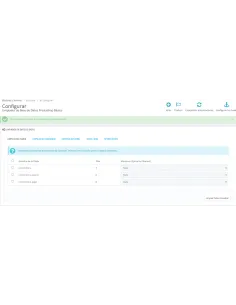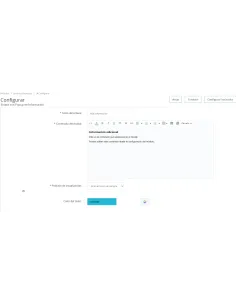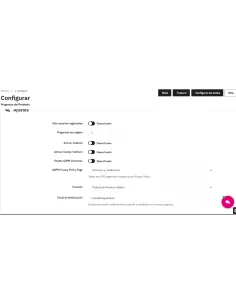
Versión: 1.2.0 Fecha: 25 de mayo de 2026 Últimos Cambios en esta Actualización: ====================================== 1. Panel de Administración Integrado: - Se añadió un panel de control interactivo en el módulo usando PrestaShop HelperForm. - Ahora es posible activar o desactivar de forma independiente cada una de las 10 cabeceras HTTP de seguridad. - Permite personalizar el valor de cada cabecera directamente desde campos de texto. 2. Solución de Carga para Vídeos de YouTube e Iframes: - Se desactivó por defecto la cabecera "Cross-Origin-Embedder-Policy" (COEP) al instalar el módulo para evitar que el navegador bloquee recursos de terceros (como vídeos de YouTube, Google Maps o pasarelas externas). - Se añadió una alerta explicativa en la cabecera de la configuración del módulo que guía sobre cómo esta opción afecta a recursos externos si el usuario decide habilitarla. 3. Parche para Servidores con 'escapeshellarg' Deshabilitado: - Se solucionó el error 500 que ocurría al usar el Modo Depuración en servidores que tienen bloqueada la función 'escapeshellarg' de PHP. - Se interceptó y sustituyó localmente para el recolector de datos de Symfony mediante el uso de sombras de espacio de nombres (namespace shadowing). 4. Corrección y Limpieza de Estándares PrestaShop Addons: - Se actualizaron las cabeceras de licencia de los archivos siguiendo las directrices oficiales y evitando bloqueos de validación por regex. - El archivo .htaccess fue reestructurado para permitir la carga correcta de elementos estáticos (como el logo del módulo) evitando bloqueos 403. - Se formatearon todos los archivos a codificación UTF-8 sin BOM y saltos de línea Unix LF.
Cabeceras de Seguridad HTTP
Protege tu tienda contra ataques XSS, Clickjacking y robo de datos inyectando cabeceras de seguridad HTTP profesionales. Mejora instantáneamente tu calificación en auditorías de seguridad y refuerza la confianza de tus clientes y buscadores. 🛡️🔒
¡Eleva la seguridad de tu PrestaShop al estándar profesional con Custom Security Headers! 🚀
La seguridad de una tienda online no solo depende de tener un certificado SSL activo. Los navegadores modernos necesitan instrucciones explícitas y estrictas (cabeceras HTTP) para saber cómo procesar y renderizar de forma segura el contenido de tu e-commerce. Sin ellas, tu web queda expuesta a vulnerabilidades críticas que comprometen directamente los datos de tus clientes.
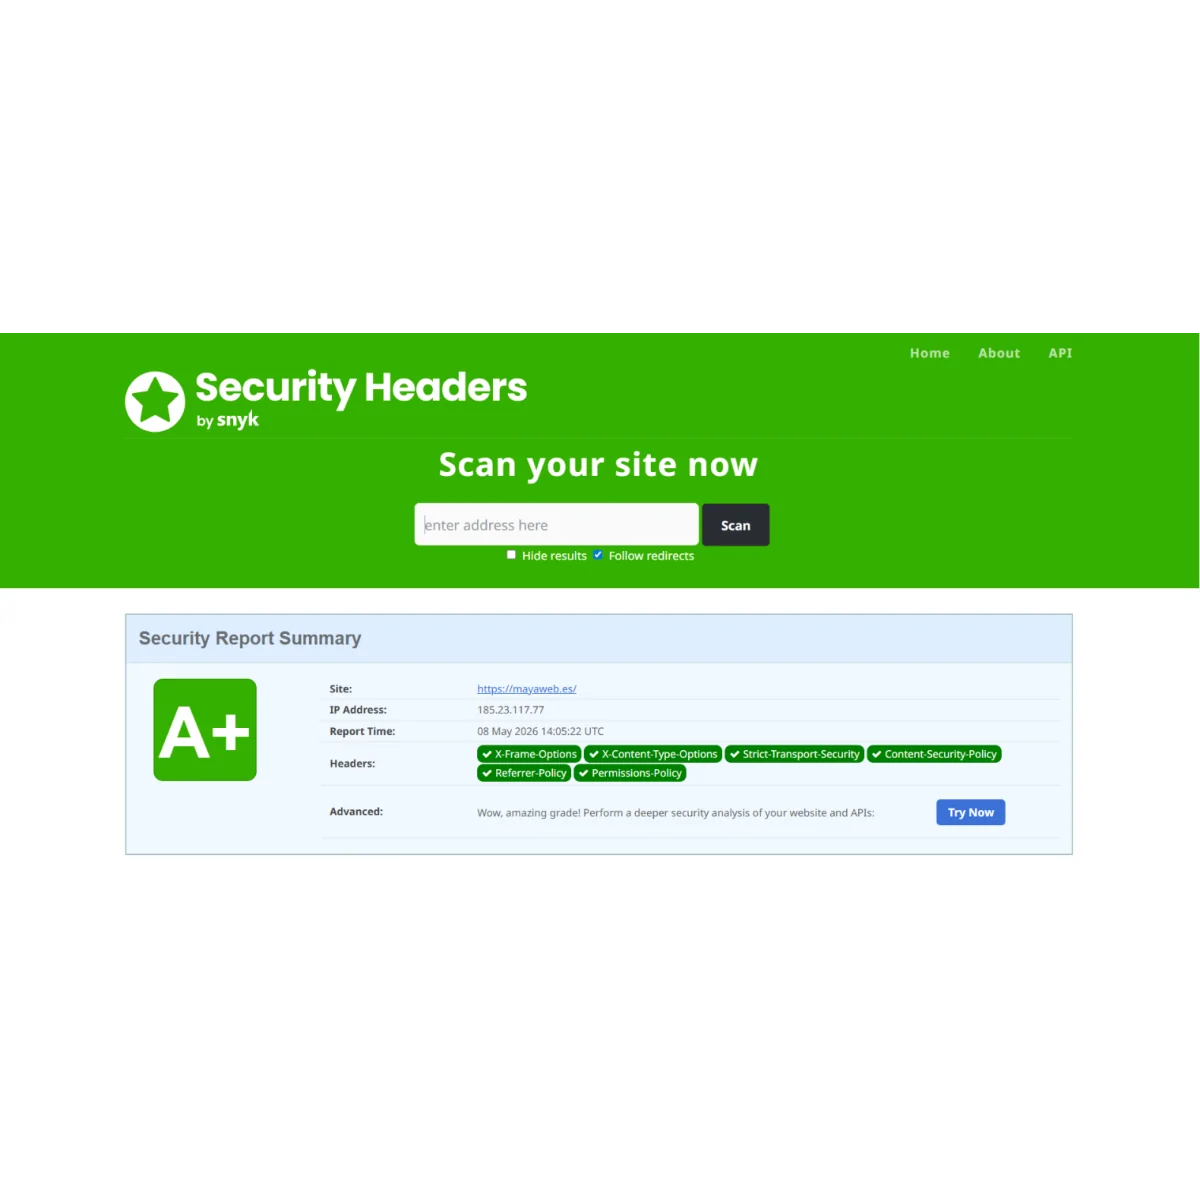
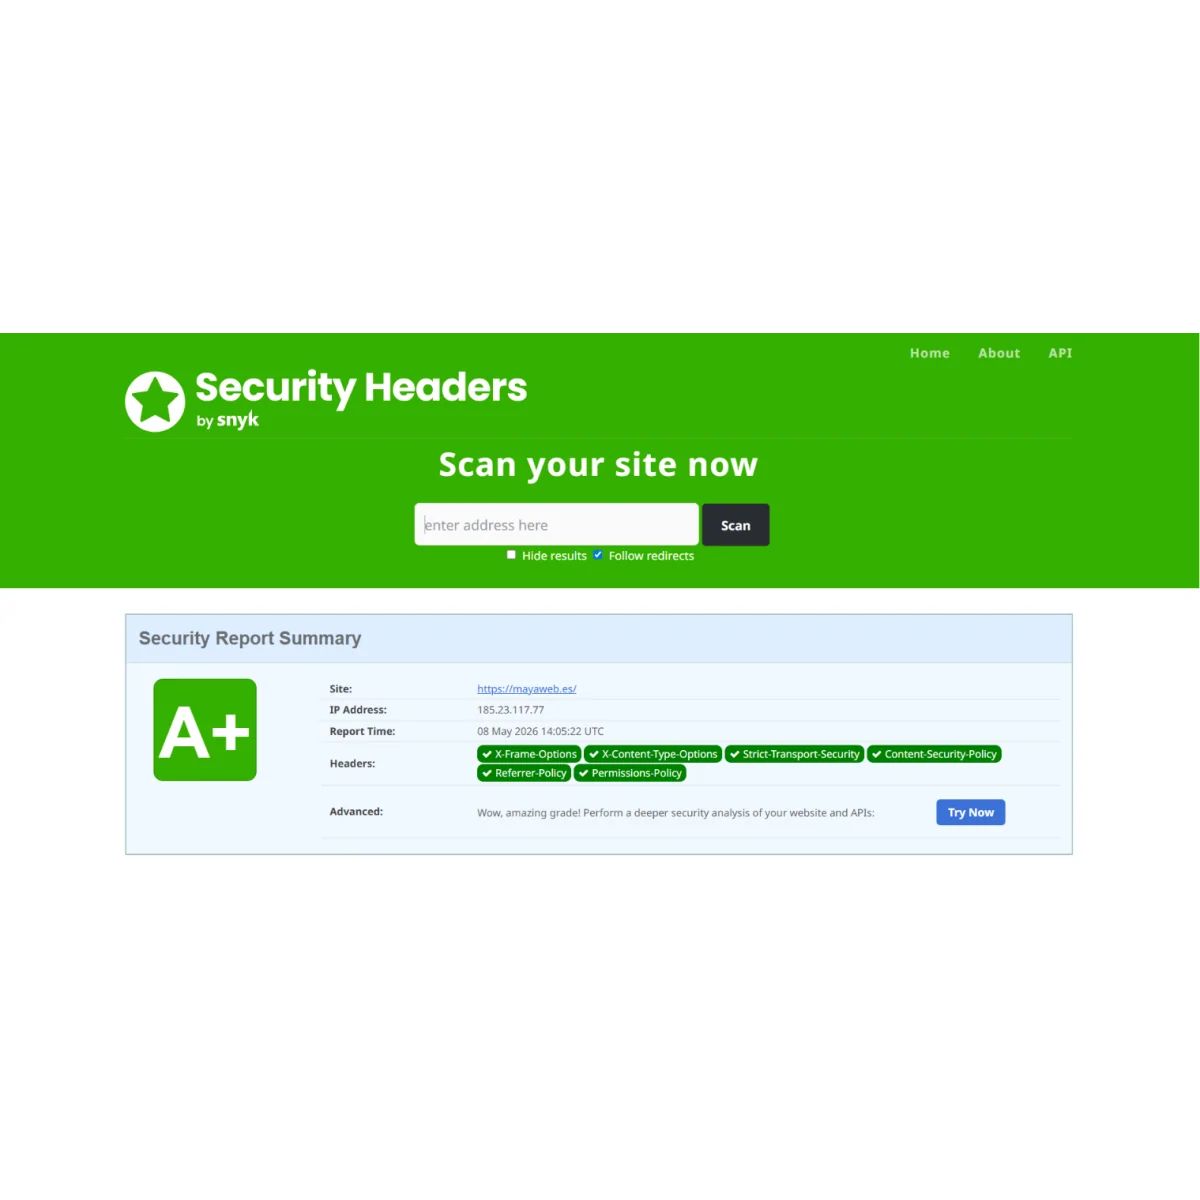
Muchos servidores de alojamiento no incluyen estas cabeceras por defecto, lo que resulta en calificaciones bajas (como D o F) en herramientas de auditoría externa como SecurityHeaders.com. Este módulo es la herramienta definitiva para alcanzar una calificación A+ instantáneamente, reforzando la confianza de tus compradores, pasarelas de pago y motores de búsqueda.
🛡️ Protección integral contra vulnerabilidades:
X-Frame-Options (
SAMEORIGIN/DENY): Protege tu tienda de ataques de Clickjacking, previniendo que ciberdelincuentes incrusten tu web en marcos invisibles para robar clics o credenciales.X-XSS-Protection: Activa los filtros nativos de los navegadores contra inyecciones de código malicioso (Cross-Site Scripting).
X-Content-Type-Options (
nosniff): Fuerza al navegador a respetar estrictamente el tipo MIME declarado, impidiendo la ejecución de archivos peligrosos camuflados como imágenes o scripts.Strict-Transport-Security (HSTS): Encamina y obliga de forma perenne todas las comunicaciones mediante HTTPS, mitigando ataques de degradación de protocolo (MitM).
Content-Security-Policy (CSP): Actualiza peticiones inseguras automáticamente (
upgrade-insecure-requests), erradicando las molestas advertencias de "contenido mixto" en el navegador.Referrer-Policy & Permissions-Policy: Resguarda la privacidad de tu tráfico de salida y restringe el acceso de tu web a APIs del hardware del dispositivo del usuario (como cámara o micrófono) que tu tienda no requiere utilizar.
🔄 Novedades de la Nueva Versión (v1.2.0):
Panel de Configuración Visual Dinámico: Olvídate de modificar manualmente archivos críticos como el
.htaccesso configuraciones del servidor. Ahora puedes activar, desactivar o personalizar los valores de cada cabecera con simples interruptores desde el Back-Office de tu PrestaShop.Gestión Inteligente de Aislamiento Cross-Origin: Incorpora control nativo sobre políticas modernas de aislamiento (
COEP,COOPyCORP).Prevención de Conflictos y Soporte Multimedia: La cabecera COEP viene desactivada por defecto y el módulo integra avisos inteligentes en su interfaz. Esto evita de raíz que se rompa u opaque la visualización de vídeos de YouTube, mapas de Google Maps o pasarelas de pago externas.
Inyección de Cabeceras Avanzada (Hooks de PrestaShop): Implementa el hook
actionDispatcher, garantizando que la inyección de seguridad opere impecablemente tanto en los controladores legados de PrestaShop como en los modernos basados en Symfony.Mayor Anonimato frente a Atacantes: Incluye la opción de eliminar la cabecera
X-Powered-By, previniendo que usuarios malintencionados recopilen información técnica sobre la versión de PHP de tu servidor.Compatibilidad Extendida: Desarrollado bajo estándares PSR-12
Preguntas sobre productos
Aún no hay preguntas. ¡Sé el primero en preguntar!